
Linux-Sicherheit: OpenAI entdeckt autonom 948 Root-Schwachstellen im Kernel

OpenAI hat den Linux-Kernel mithilfe einer autonomen KI-Pipeline auf Sicherheitslücken untersucht und dabei 948 eigenständige Schwachstellen erfolgreich ausgenutzt, die Analyse kostete rund 1,2 Millionen US-Dollar. Neben Exploits und Patches entstanden neue Angriffstechniken, die Ergebnisse wurden zudem von Menschen überprüft.
Automatisierte Suche im Linux-Kernel
Für die Untersuchung setzte OpenAI auf ein fünfstufiges Verfahren, das die Suche nach Sicherheitslücken weitestgehend automatisiert. Auf die Erkennung potenzieller Schwachstellen folgten deren dynamische Validierung und die praktische Überprüfung der Ausnutzbarkeit. Anschließend erstellte das System automatisch passende Patches. Erst nach einer abschließenden Kontrolle durch Sicherheitsforscher wurden die Ergebnisse an die Linux-Entwickler übermittelt.
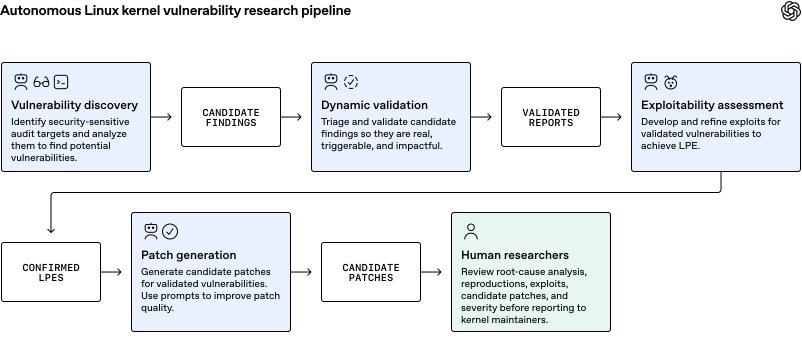
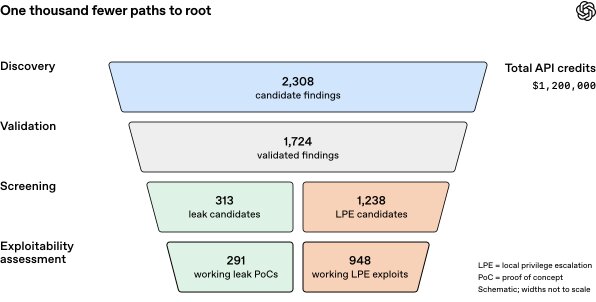
Den Ausgangspunkt bildete eine Analyse des Linux-Kernels mit seinen mehr als 40 Millionen Codezeilen. Sogenannte Scout-Agenten grenzten zunächst sicherheitsrelevante Bereiche ein und bestimmten 5.034 Prüfziele, die zusammen 2,8 Millionen Codezeilen beziehungsweise rund sieben Prozent des gesamten Quellcodes abdeckten. Auf dieser Grundlage identifizierten Analyst-Agenten innerhalb von zwölf Stunden 2.308 mögliche Schwachstellen. Für deren Überprüfung generierten weitere Agenten entsprechende Testprogramme, die in isolierten virtuellen Maschinen mit aktiviertem Kernel Address Sanitizer ausgeführt wurden. Nach insgesamt 30 Stunden lagen für 1.724 der ursprünglich gemeldeten Kandidaten praktische Bestätigungen vor, was einer Quote von 74,7 Prozent entspricht. Von den nicht bestätigten Funden gingen lediglich 3,1 Prozent auf fehlerhafte Analysen der Modelle zurück.
948 unterschiedliche Schwachstellen ermöglichten Root-Zugriff
Im Mittelpunkt der anschließenden Exploit-Entwicklung standen Informationslecks und lokale Rechteausweitungen, wie OpenAI in einem eigenen Blog-Eintrag erläutert. Bei 313 Kandidaten für Informationslecks gelangen 291 funktionsfähige Proofs of Concept. Für lokale Rechteausweitungen entstanden hingegen aus 1.238 Kandidaten zunächst 1.169 erfolgreiche Exploits. Erst die anschließende Untersuchung möglicher Varianten und die Entwicklung von 948 unterschiedlichen Patches erlaubten eine Eingrenzung auf ebenso viele eigenständige Schwachstellen. Jede davon ermöglichte es Angreifern, ausgehend von eingeschränkten lokalen Benutzerrechten Root-Zugriff zu erlangen. Als Testumgebung diente eine reguläre Linux-Desktop-Distribution, auf der Schutzmechanismen wie SMEP, SMAP, KASLR und HARDENED_USERCOPY aktiviert waren. Die Angriffe funktionierten damit auch ohne eine gezielte Abschwächung der Systemsicherheit.
Die KI spart Kosten
Mit API-Ausgaben von insgesamt 1.213.430 US-Dollar beliefen sich die durchschnittlichen Kosten je eigenständiger Root-Schwachstelle auf 1.279 US-Dollar. Den größten Einzelposten stellte die Entwicklung der Exploits mit rund 776.000 US-Dollar dar. Wie groß der wirtschaftliche Gegenwert solcher Funde theoretisch ausfallen könnte, verdeutlicht ein Vergleich mit historischen Prämien der Sicherheitswettbewerbe Pwn2Own und TyphoonPWN, dort wurden für Linux-Exploits 20.000 beziehungsweise 70.000 US-Dollar gezahlt. Auf 948 Schwachstellen hochgerechnet entspräche dies einem hypothetischen Prämienvolumen zwischen 18,9 und 66,3 Millionen US-Dollar. Die tatsächlichen Ausgaben von OpenAI lagen somit erheblich darunter.
Auch in einer eigens angepassten kernelCTF-Umgebung überprüfte OpenAI die Leistungsfähigkeit des Verfahrens. Dabei gelangen 25 Nachweise für Informationslecks sowie 21 Root-Exploits. Für diesen zusätzlichen Durchlauf fielen API-Kosten von 32.936 US-Dollar an. Hätte das Prämienprogramm sämtliche Ergebnisse anerkannt, wäre zumindest rechnerisch eine Vergütung von rund 1,5 Millionen US-Dollar erreichbar gewesen.
Leistungsfähigere Modelle finden deutlich mehr Sicherheitslücken
Wie stark die Fähigkeiten der eingesetzten Modelle inzwischen gewachsen sind, zeigt der Vergleich mit einer früheren Untersuchung. Im Juli 2026 hatte GPT-5.6 Sol insgesamt 166 eigenständige Root-Schwachstellen aufgespürt. Obwohl zwischenzeitlich weitere Sicherheitskorrekturen in den Linux-Kernel eingeflossen waren, fand das neuere Cyber-Modell im Oktober mit 948 Fällen mehr als fünfmal so viele. Darüber hinaus untersuchte OpenAI 166 Exploits auf die verwendeten Angriffsmethoden und stieß dabei nach eigener Einschätzung auf zehn bislang unbekannte Techniken. Dazu zählen neue Verfahren zur gezielten Platzierung von Speicherinhalten, zur Steigerung der Zuverlässigkeit von Exploits sowie zur Manipulation von Datenstrukturen.
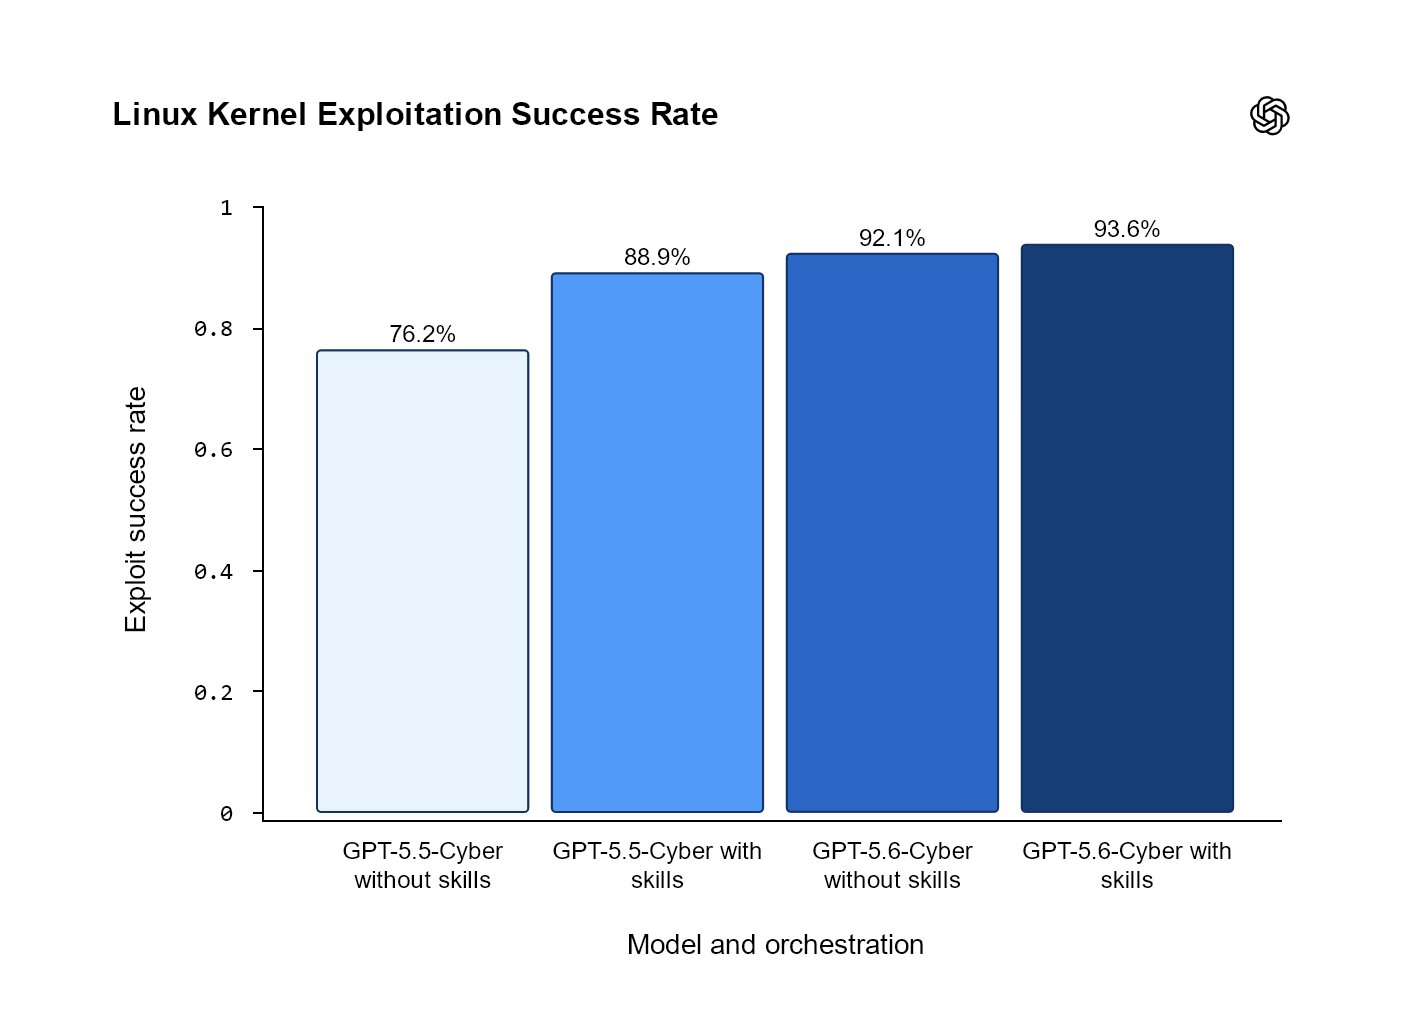
Der technische Fortschritt zeigt sich außerdem darin, wie eigenständig die Modelle erfolgreiche Angriffe entwickeln können. Bei einem Vergleich von GPT-5.5 Cyber und GPT-5.6 Cyber profitierten die älteren Modelle noch erheblich davon, wenn ihnen konkrete Angriffstechniken vorgegeben wurden. GPT-5.6 Cyber erreichte dagegen bereits ohne entsprechende Hilfestellungen eine Erfolgsquote von 92,1 Prozent. Mit zunehmender Leistungsfähigkeit sinkt somit auch der Bedarf an zusätzlicher Anleitung.
Automatische Patches und menschliche Kontrolle
Die Pipeline beschränkte sich nicht auf das Aufspüren und Ausnutzen von Sicherheitslücken, sondern generierte für bestätigte Funde auch eigenständig entsprechende Patches. Deren Qualität erwies sich bei früheren Versuchen allerdings nicht durchgehend als ausreichend: Einige Korrekturen griffen unnötig tief in den Code ein, konnten die Leistung beeinträchtigen oder beseitigten die jeweilige Schwachstelle nicht vollständig. OpenAI ergänzte deshalb weitere Prüfverfahren und ließ die Vorschläge iterativ überarbeiten. Dass eine abschließende menschliche Kontrolle weiterhin notwendig ist, verdeutlichte zudem ein früher Test mit 200 erfolgreichen Exploits. In 20 Fällen hatten die Angriffe unbeabsichtigt andere Schwachstellen ausgenutzt als ursprünglich vorgesehen. Als Konsequenz erweiterte OpenAI die Pipeline um zusätzliche Kontrollmechanismen.
Ein Teil der entdeckten Sicherheitsprobleme wurde bereits während der zehntägigen Untersuchung behoben, Linux-Entwickler hatten in diesem Zeitraum 61 der identifizierten Root-Schwachstellen geschlossen. Für 43 weitere lagen vorbereitete Patches vor, während sich 299 Fälle bereits in der öffentlichen Diskussion befanden.
Konsequenzen für die Softwaresicherheit
Aus den Ergebnissen leitet OpenAI die Erwartung ab, dass kommende KI-Modelle auch bisher unentdeckte Sicherheitslücken mit immer höherer Zuverlässigkeit aufspüren werden. Für die Absicherung von Software dürften deshalb automatisierte Prüfverfahren und regelmäßige erneute Analysen nach Fortschritten bei den Modellen zunehmend wichtiger werden. Gleichzeitig müsse sich die Entwicklung und Bereitstellung von Patches beschleunigen. Besonders gefährdet seien Systeme, auf denen aktuelle Sicherheitsupdates fehlen. Angesichts der Möglichkeiten gut ausgestatteter Angreifer könnte dort bereits der Zugriff auf ein lokales Benutzerkonto mit eingeschränkten Rechten faktisch einem Root-Zugang gleichkommen. Langfristig sollen zusätzliche Isolationsmechanismen, eine Verringerung der Angriffsflächen und formal überprüfte Software dazu beitragen, diese Risiken einzudämmen.
- Blender Benchmark (neu!)
- 3DMark Steel Nomad + X
- Cinebench 2026
- Apple M1 – M6
 Fabian
 Jan-Frederik
