
Veraltete Windows-POS-Terminals: Daten von mehr als einer Million Karten erbeutet

Hacker haben bei einem groß angelegten Angriff auf Zahlungsterminals Kartendaten von mehr als einer Million Kredit- und Debitkarten erbeutet. Die Attacke nutzte eine Windows-Sicherheitslücke, für die Microsoft bereits vor fast zwei Jahren ein Update bereitgestellt hatte. Dennoch blieben Hunderte Geräte ungepatcht.
Hacker-Server legt Angriff offen
Auf das Ausmaß der Kampagne stießen Cybersecurity-Forscher von Cybernews, als sie einen ungeschützten Server des Angreifers entdeckten. Darauf fanden sie unter anderem Informationen zur Kommandoinfrastruktur, Werkzeuge für die Ausnutzung der Schwachstelle, den Quellcode der verwendeten Schadsoftware sowie ein Verwaltungsportal für die gestohlenen Kartendaten. Dies legte einen großen Teil der Angriffs und seine Vorgehensweise offen.
Für den Diebstahl nutzte der Angreifer eine Schwachstelle zur Rechteausweitung im Windows-Treiber Common Log File System (CLFS). Eine solche Lücke kann es Schadcode mit zunächst eingeschränkten Rechten ermöglichen, Sicherheitsbeschränkungen zu umgehen und die vollständige Kontrolle über das Gerät zu erlangen. Microsoft hatte den Patch für Windows und Windows Server bereits vor rund zwei Jahren bereitgestellt. Viele Händler installierten das Update auf ihren POS-Terminals aber nie, da es den Betrieb unterbrechen oder Anpassungen an individueller Software erfordern könnte. Generell habe die IT-Sicherheit an Zahlungsterminals im Handel eine geringe Priorität.
Nach erfolgreicher Ausnutzung der Lücke installierte der Angreifer einen Trojaner mit Fernzugriff. Dieser lief verborgen im Hintergrund und sammelte fortlaufend Kartendaten, während Kunden bezahlten.
20 Länder betroffen, Spuren führen nach Brasilien
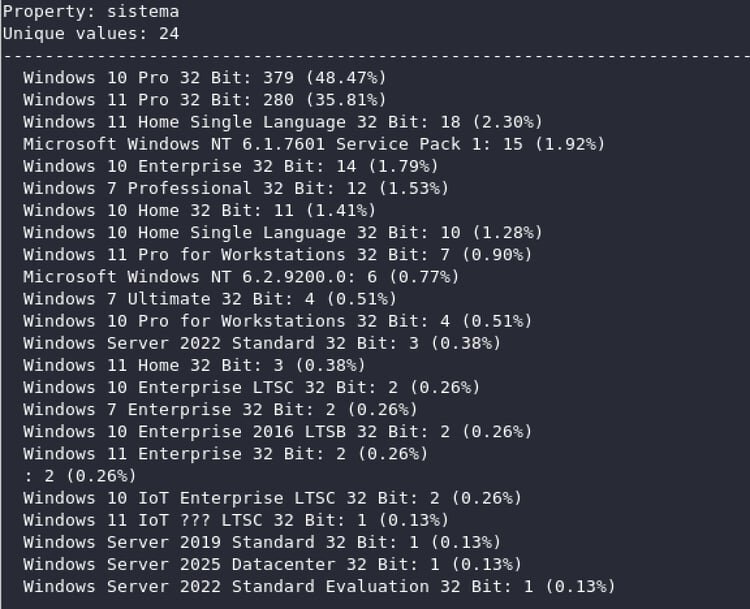
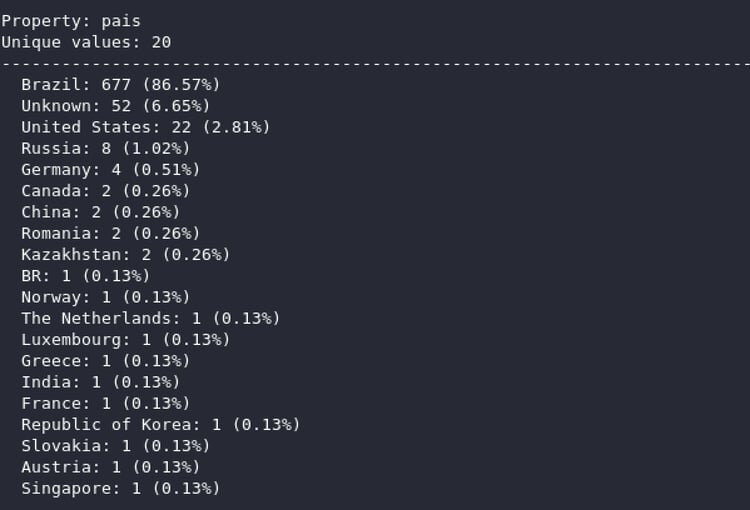
Die Auswertung des Servers ergab, dass mehr als 700 POS-Terminals in über 20 Ländern kompromittiert waren. Für 782 Systeme waren zudem technische Angaben zur Betriebssystemversion und zum genauen geografischen Standort gespeichert. Besonders stark betroffen war Brasilien. Dort befand sich die Mehrheit der infizierten Terminals und der größte Anteil der erfassten Karten ist von brasilianischen Banken. Der Schluss, dass der oder die Hacker aus Brasilien stammen, ist also naheliegend.
Zu den erbeuteten Angaben gehörten die Kartennummern, die Ablaufdaten und die Bank Identification Numbers (BIN) sowie Informationen zum Land, zur ausstellenden Bank, zur Kartenmarke und zum Kartentyp. Auch die jeweiligen Zeitpunkte der Datenübertragung wurden vermerkt. Laut Cybernews können die erfassten Angaben für Betrugsversuche auf Online-Plattformen ausreichen, die keine starke Authentifizierung verlangen.
Weltweit sind nach bisherigen Erkenntnissen mehr als eine Million Karteninhaber betroffen. Ihnen drohen Betrugsversuche, nicht autorisierte Transaktionen und eine mögliche Übernahme der Konten. Cybernews empfiehlt, Kontoauszüge aufmerksam zu kontrollieren und bei verdächtigen Buchungen umgehend die Bank zu informieren, damit diese die Karte sperren und ersetzen kann. Das Unternehmen hat seine Erkenntnisse auch an Strafverfolgungsbehörden weitergeleitet.
- Anker SOLIX (bis zu 50 %)
- GEEKOM (bis zu 30 %)
- TerraMaster (bis zu 20 %)
- pCloud (bis zu 62 %)
 Fabian
 Andreas
